
Heeft u uw ID bij u?
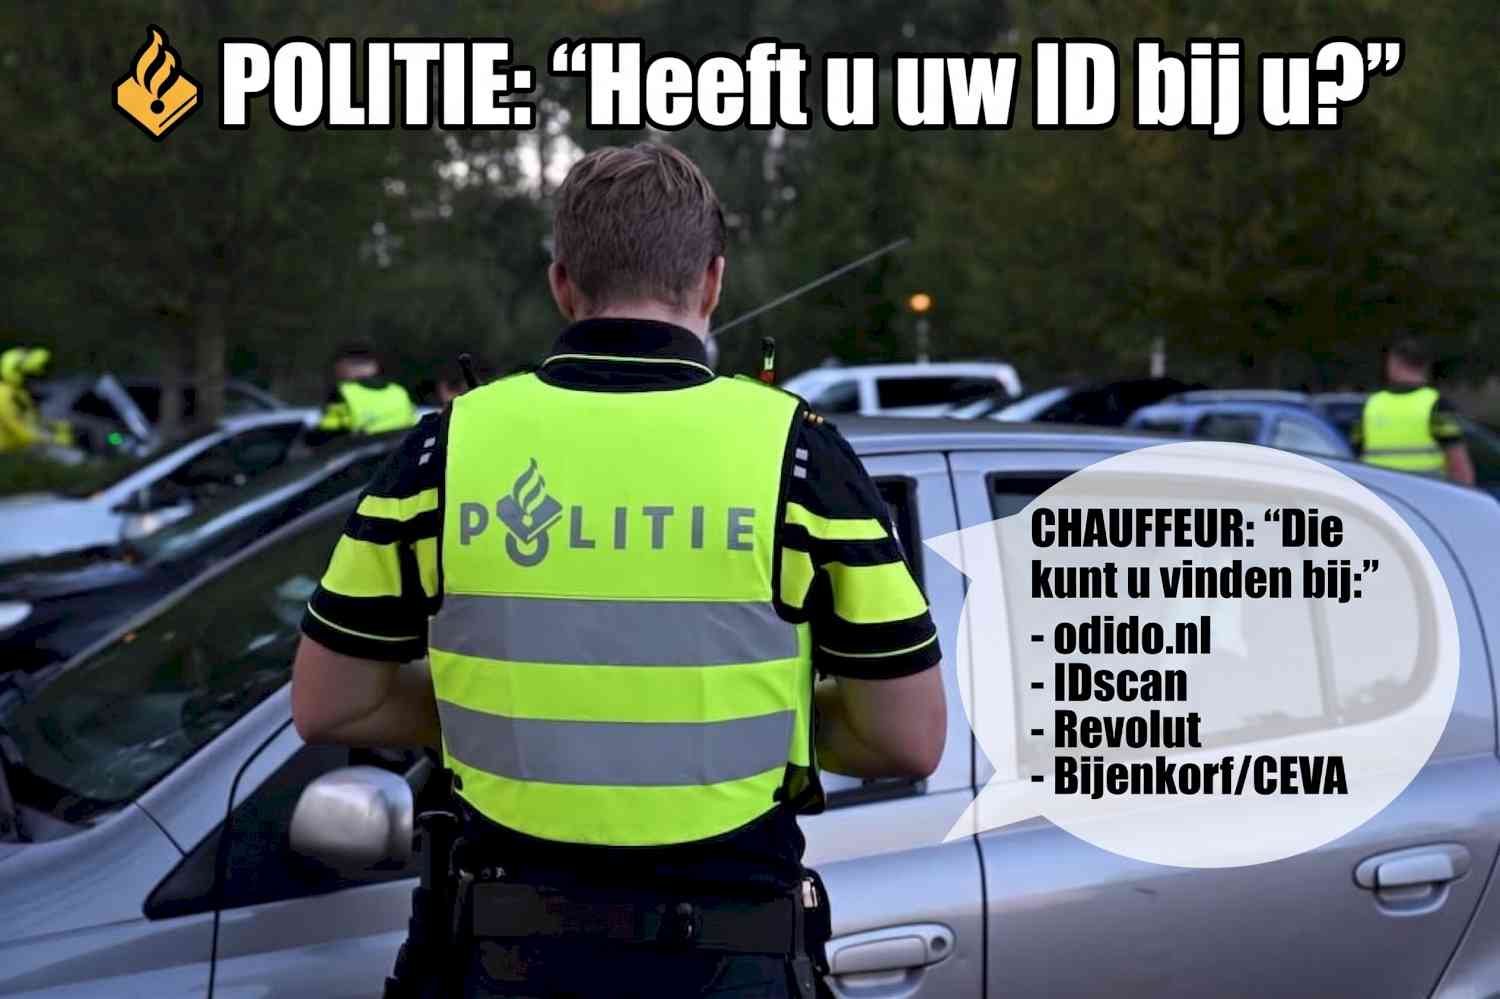
Ik maakte bovenstaande meme eigenlijk voor de grap, maar hoe langer ik ernaar keek, hoe minder grappig hij werd.
We zijn blijkbaar op een punt aangekomen waarop de gevestigde orde het steeds normaler vindt dat wij onze identiteit koppelen aan commerciële diensten.
Leeftijd controleren?
Prima, even identificeren dan.
- Via een telecomprovider.
- Via een bankachtige dienst.
- Via een commerciële ID-dienst.
- Via weer een andere tussenpartij.
En iedere keer klinkt hetzelfde argument: “Het is veilig.”
Dat zal best, maar volgens mij stellen we steeds minder vaak de belangrijkste vraag:
Waarom moet die partij mijn gegevens überhaupt hebben?
Ondertussen in het onderwijs…
Ik werk in het onderwijs en daar gebeurt ongeveer het tegenovergestelde.
Daar krijgen we terecht steeds strengere eisen rond informatiebeveiliging en privacy.
Het Normenkader IBP komt eraan als steeds belangrijkere standaard. Schoolbesturen moeten inzichtelijk maken wat ze doen met persoonsgegevens, welke risico's er zijn, wie toegang heeft, hoe gegevens worden uitgewisseld en welke leveranciers daarbij betrokken zijn.
En begrijp me niet verkeerd, dat vind ik goed.
Wij werken met gegevens van kinderen.
Met resultaten.
Met leerlingdossiers.
Met contactgegevens.
Soms met zeer gevoelige informatie.
Daar moet je zeker zorgvuldig mee omgaan.
Het schoolbestuur is daarbij uiteindelijk verantwoordelijk voor goede informatiebeveiliging en bescherming van persoonsgegevens.
Maar dan begint het ergens toch te wringen.
Voor een school: aantonen, controleren en vastleggen
Als een school een nieuwe applicatie wil gebruiken, komen tegenwoordig terecht vragen voorbij als:
Waar worden de gegevens opgeslagen?
Welke gegevens worden verwerkt, is er een verwerkersovereenkomst, hoe lang worden gegevens bewaard, wie heeft toegang, is MFA geregeld, zijn gegevens versleuteld, kunnen gegevens verwijderd worden en welke subverwerkers worden gebruikt?
En misschien wel de mooiste, is het eigenlijk wel noodzakelijk om deze persoonsgegevens te verwerken?
Dat laatste noemen we dataminimalisatie.
Niet verzamelen omdat het kan, maar alleen verzamelen wat werkelijk nodig is.
Prima principe, en die zouden we misschien buiten het onderwijs ook wat vaker mogen toepassen.
Want blijkbaar geldt daar een andere logica, we willen kinderen leren voorzichtig om te gaan met hun persoonsgegevens.
We vertellen ze, deel niet zomaar persoonlijke informatie online.
Maar dezelfde maatschappij zegt vervolgens wilt u deze website gebruiken? Identificeer uzelf even via een commerciële partij.
Dat blijft bijzonder toch? We bouwen complete normenkaders om scholen te leren zo min mogelijk persoonsgegevens te verzamelen.
Maar ondertussen bouwen we buiten die school steeds meer infrastructuur waarbij burgers zichzelf digitaal moeten bewijzen.
En daarmee creëren we opnieuw databases.
Nieuwe koppelingen.
Nieuwe verwerkers.
Nieuwe datastromen.
Nieuwe interessante doelen voor criminelen.
Misschien is de vraag daarom niet, “Hoe kunnen we iedereen veilig identificeren?”
Maar “Waarom willen we iedereen identificeren?”
Dat is een heel andere discussie.
Het Normenkader als spiegel, en misschien moeten we het Normenkader IBP daarom niet alleen zien als iets waar scholen aan moeten voldoen.
Gebruik het eens als maatschappelijke spiegel:
Een school moet nadenken over doelbinding.
Een school moet nadenken over minimale gegevensverwerking.
Een school moet weten waar gegevens terechtkomen.
Een school moet leveranciers beoordelen.
Een school moet nadenken over bewaartermijnen.
Een school moet passende technische en organisatorische maatregelen nemen.
Dat zijn geen gekke principes, sterker nog: misschien zouden we ze juist eens moeten toepassen op sommige systemen die door overheden en grote bedrijven worden bedacht.
Het Normenkader stelt bijvoorbeeld expliciet eisen aan veilige uitwisseling van gevoelige gegevens en aan procedures rond datamanagement.
Dus stel bij ieder nieuw digitaal identificatiesysteem eens dezelfde vragen die wij op school tegenwoordig moeten stellen:
Welke gegevens verzamelen jullie, En waarom?
Wie krijgt ze, hoe lang bewaren jullie ze?
Kan het ook zonder?
Vooral die laatste vind ik echt interessant, privacy is niet: “wij beveiligen uw gegevens goed” dat wordt nog wel eens door elkaar gehaald.
Privacy betekent niet alleen dat je persoonsgegevens goed beveiligt. Echte privacy begint bij de vraag of je die gegevens überhaupt moet verzamelen.
Een database die niet bestaat kan niet gehackt worden, een gegeven dat je niet verzamelt kan niet uitlekken.
Dat principe lijkt soms verrassend moeilijk, en ja, scholen moeten hiermee aan de slag.
Het Normenkader zelf is nog niet op ieder onderdeel rechtstreeks een wettelijke verplichting. De privacynormen sluiten wel aan op verplichtingen uit de AVG. Voor het informatiebeveiligingsdeel is volledige wettelijke verplichting nog in ontwikkeling. OCW verwacht ondertussen wél dat schoolbesturen uiterlijk 1 januari 2027 inzicht hebben in hun digitale veiligheid.
Het streefniveau binnen het kader is volwassenheidsniveau 3: beleid moet dus niet alleen ergens in een map staan, maar vastgesteld, ingevoerd en daadwerkelijk toegepast worden.
En daar ben ik absoluut voor.
Maar dan heb ik wel een verzoek.
Laten we dezelfde kritische blik ook eens richten op de partijen die van scholen eisen dat wij verantwoord met data omgaan.
Want het zou toch een vreemde wereld zijn als een docent straks drie formulieren, een DPIA, een verwerkersovereenkomst en een risicoanalyse nodig heeft voordat hij een app met een leerling mag gebruiken.
…terwijl diezelfde leerling 's avonds zijn identiteit moet koppelen aan een commercieel platform om te bewijzen dat hij oud genoeg is.
De meme was dus grappig bedoeld.
Maar misschien is hij minder absurd dan ik dacht.
Politie: “Heeft u uw ID bij u?”
Zeker agent.
zoek even in, Odido, IDscan, Revolut of Bijenkorf?”
En straks ook het onderwijs?
Welkom in 2026